agosbitline.
¿Es de fiar?
No es de fiar.
Es fraudulenta. No pagues ni introduzcas tus datos aquí.
- TLD sospechoso (.shop)
Análisis independiente de desenmascara.meAnalizado 13 oct 2026, 13:00InversiónMetodología
Puntuación de riesgo: alta probabilidad de fraude
PeligrosaEsta web parece fraudulenta. No introduzcas datos personales ni realices compras.
Por qué este veredicto
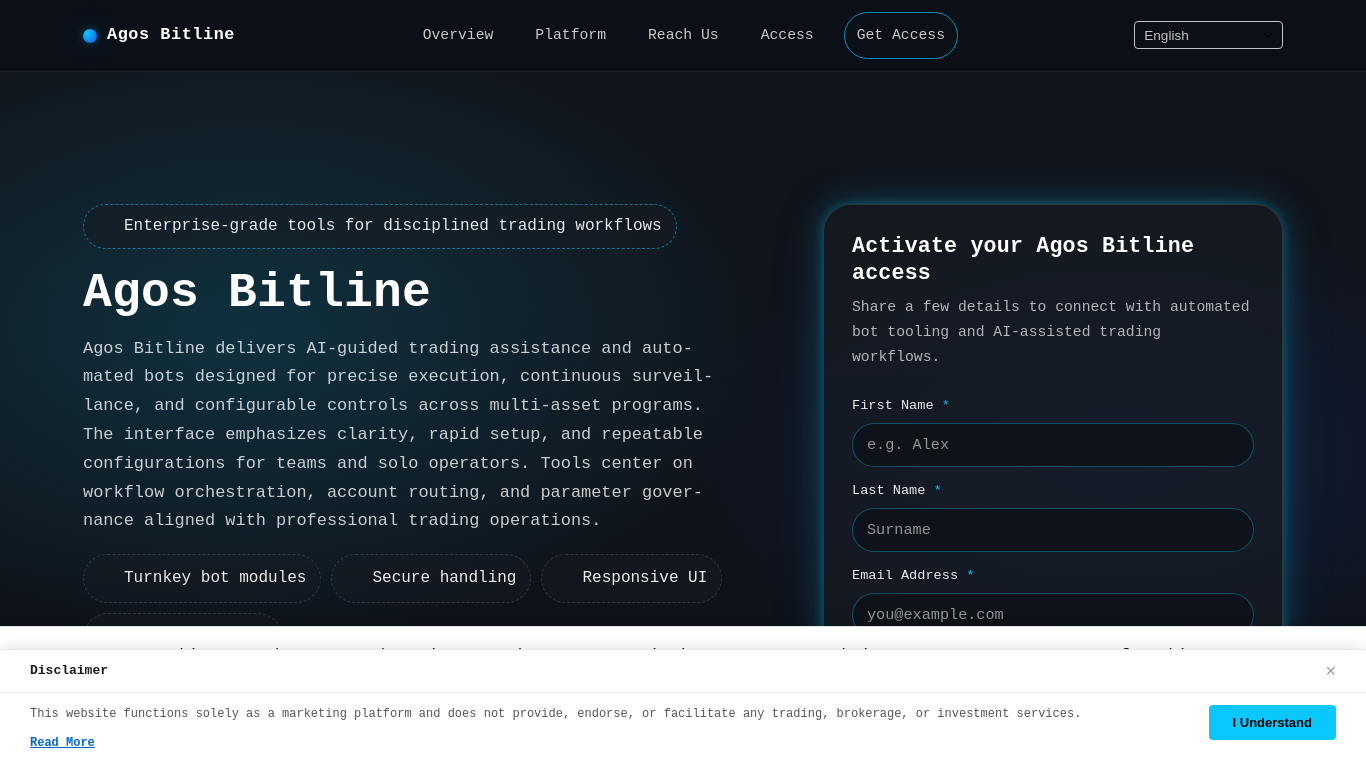
Análisis con IAEl sitio Agos Bitline se presenta como una plataforma de trading automatizado, pero está alojado en una IP que forma parte de un cluster reciente de infraestructura fraudulenta, con un 99% de dominios sospechosos. Además, la falta de información legal verificable y el uso de un dominio reciente son señales claras de suplantación en el ámbito financiero. Tipo de fraude: suplantación bancaria.
Resumen y preguntas sobre el informe
Resumen del análisis
Analizamos agosbitline.shop el 16 de septiembre de 2026 y lo clasificamos como fraudulento (95/100). Por su contenido, la web encaja en la temática «Inversión». La dirección IP de su servidor aloja 72 sitios que hemos marcado como fraudulentos o sospechosos en los últimos 30 días.
Preguntas frecuentes
- ¿Es fiable agosbitline.shop?
- No. Nuestro análisis del 16 de septiembre de 2026 lo clasificó como fraudulento. No le envíes dinero ni datos personales.
- ¿agosbitline.shop es una estafa?
- Las señales que encontramos son las de un sitio fraudulento; el detalle está en este informe. Si te han contactado desde esta web, desconfía.
- Ya he pagado o he dado mis datos, ¿qué hago?
- Contacta cuanto antes con tu banco para intentar bloquear o revertir el pago y denúncialo ante la policía. Si diste contraseñas, cámbialas; si enviaste documentos de identidad, vigila posibles suplantaciones.
- ¿Este resultado puede cambiar?
- Sí. Es una evaluación con fecha y conservamos cada versión del informe. Si eres el responsable de la web y crees que es un error, puedes disputarlo gratis.
desenmascara.me ha marcado este dominio como malicioso en la base de datos global de VirusTotal. Toca para ver el informe en VT.
10 señales desenmascaradas
Hallazgos del análisis
Evidencia técnica y de fuentes públicas verificada para este dominio.
Tiempo de análisis: 2.99s
De 0 a 100: cuanto más alto, mayor riesgo.
Posible granja de estafas / clúster fraudulento en esta IP.
Mismo actor detrás de varios sitios de estafa conocidos. Actualiza al plan Startup para ver la lista completa de dominios vinculados, IPs compartidas y huella de infraestructura.
Google rastrea malware y phishing conocido, no estafas: muchas tiendas fraudulentas no aparecen.
Fuente: openai
Historial y versiones anteriores
- 13 oct 2026, 13:00AbrirFraudulento
- 06 oct 2026, 05:32Fraudulento
- 16 sept 2026, 21:17Decidido por: Análisis con IAFraudulento
- 16 sept 2026, 21:16Sin verificar
Próximos pasos
Mantente protegido
Guarda el informe, conserva la evidencia y comparte el hallazgo con las personas adecuadas.
Experiencia de la comunidad
0 reportesComparte tu experiencia para ayudar a otros. La reputación empieza neutral y cambia con reportes positivos o negativos.